Web 应用防火墙真的能挡住 0day 吗?从 PHP2Shell 看纵深防御
PHP2Shell漏洞爆发,很多人以为有WAF就没事了。但WAF真的能挡住0day吗?从这次漏洞聊聊什么是真正有效的纵深防御体系。
程序员技术随笔
PHP2Shell漏洞爆发,很多人以为有WAF就没事了。但WAF真的能挡住0day吗?从这次漏洞聊聊什么是真正有效的纵深防御体系。

10月21日晚,PHP曝出两个严重RCE漏洞(CVE-2026-109618/109619),CVSS 9.2,无需认证即可远程代码执行。记录从看到预警到完成升级的完整过程。
安全审计修完了问题,但如果不融入日常开发,过不了多久又会回到老样子。聊聊我是怎么把安全检查变成日常习惯的。
从PHP7.4直接升到8.5,踩了一堆坑:废弃函数、类型严格化、第三方库不兼容、性能反而下降。记录整个升级过程和解决方案。
一条查询从2秒优化到20毫秒,中间踩了好几个索引的坑。记录一下这次优化过程中遇到的几个常见误区。
周二下午三点,全站响应时间突然从200ms飙升到5秒。排查了两个小时,最终发现是一个热点key过期导致的缓存击穿。记录整个排查过程和修复方案。
对运行多年的原生PHP博客系统进行一次全面安全审计,从密钥管理、IP伪造、SSRF到XSS和CSP,记录从发现问题到修复落地的完整过程。
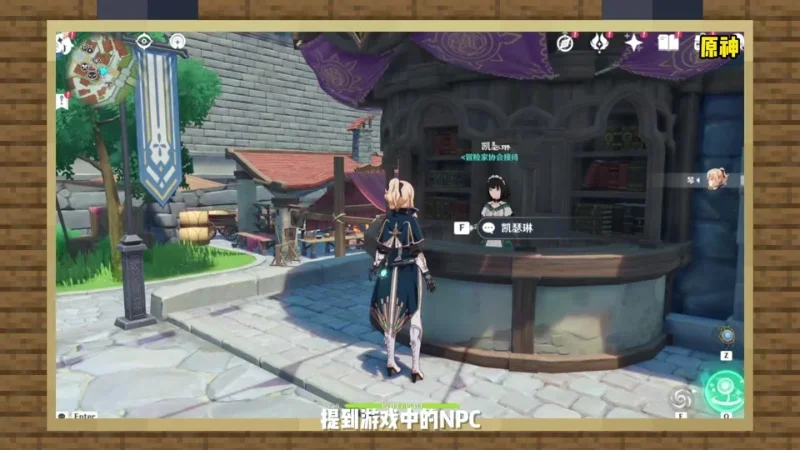
这个问题我真踩过,所以我倾向于说:不是没人想到给 NPC 接 LLM,而是这件事一旦进入有剧情、任务、线索和结算的游戏生产环境,就会从一个“AI 聊天功能”,迅速变成一套复杂的“叙事状态机 + 知识边界系统 + 内容生产管线 + 玩家引导机制 + QA 系统”。 很多人想…
从零开始做一个会员系统,才发现登录、注册、第三方绑定这些事,每一步都有坑。
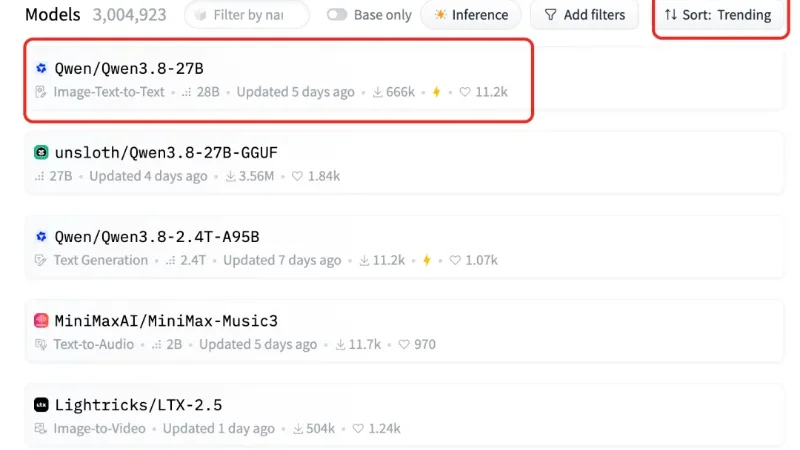
阿里发布 Qwen3.8-27B 开源模型,跑分媲美 Claude Opus 4.6,本地部署实现 token 自由。本文实测从安装、跑分到搭配 Claude Code 的完整体验。
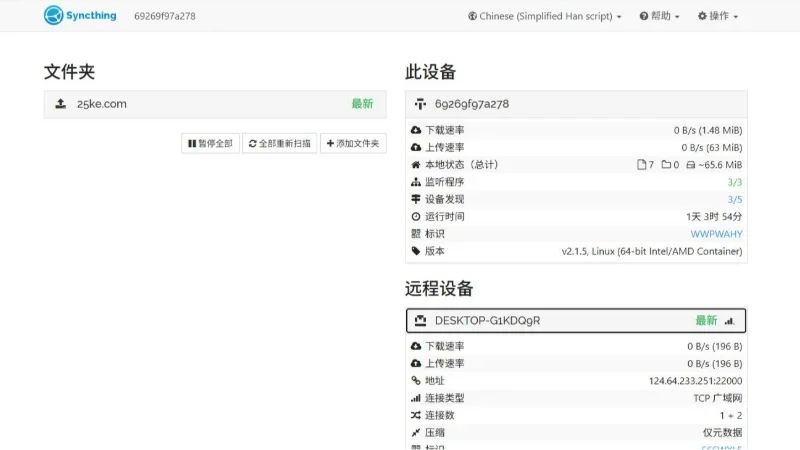
作为一个热衷于折腾家庭NAS的科技爱好者,我一直在寻找一种简单高效的文件同步方案。传统的网盘服务虽然方便,但隐私和速度始终是个问题。直到我遇见了SyncThing,这款开源的去中心化文件同步工具完美契合我的需求。而通过CasaOS的Docker功能,整个部署过程变得异常轻松。 为什么选择SyncThing? 记得去年冬…
用MoonBit写了一个JSON解析器,编译后WASM只有38KB。同样的功能用Rust需要2.3MB,这背后到底做了什么?
Swoole团队把AOT编译器正式更名为TypePHP,PHP源码可以直接编译成C++再到机器码,性能提升的同时保留了PHP语法。
PHP 8.5.10正式发布,从属性钩子到异步支持,从升级踩坑到性能实测,一个老程序员的真实升级体验。
又到九月,校园里满是拖着行李箱的新生。看着他们,我想起自己第一次走进大学校门的样子。从写第一行Hello World到现在,这条路比我想象的要长,也比我想象的要有意思。